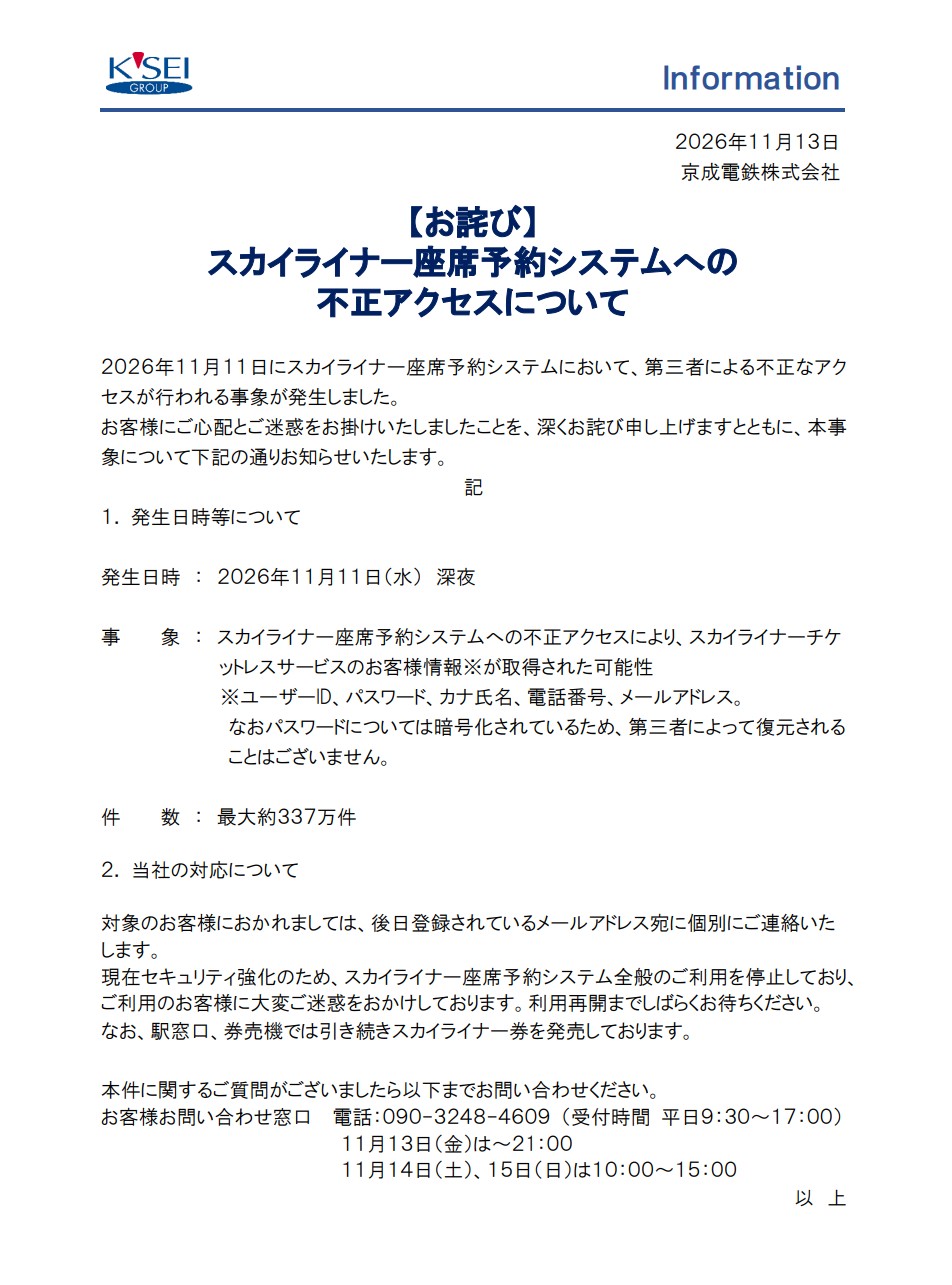
日本京成電鐵 11 月 13 日宣布,往返成田機場與東京上野的特急列車「京成 Skyliner」座位預約系統於 11 月 11 日深夜遭第三方不當存取,最多恐有約 337 萬筆顧客個人資料外流,可能涉及的資訊包括使用者 ID、密碼、片假名姓名、電話號碼及 email。
為了防止進一步的資安風險,京成電鐵已於 11 月 12 日先行宣布官方網站緊急維護,暫停多項 Skyliner 預約及購票服務如 Skyliner Ticketless Service、Skyliner e-ticket、人臉辨識購票系統,以及透過旅行社購買 Skyliner 車票,座位預約系統全部停擺,尚無明確恢復時間表。
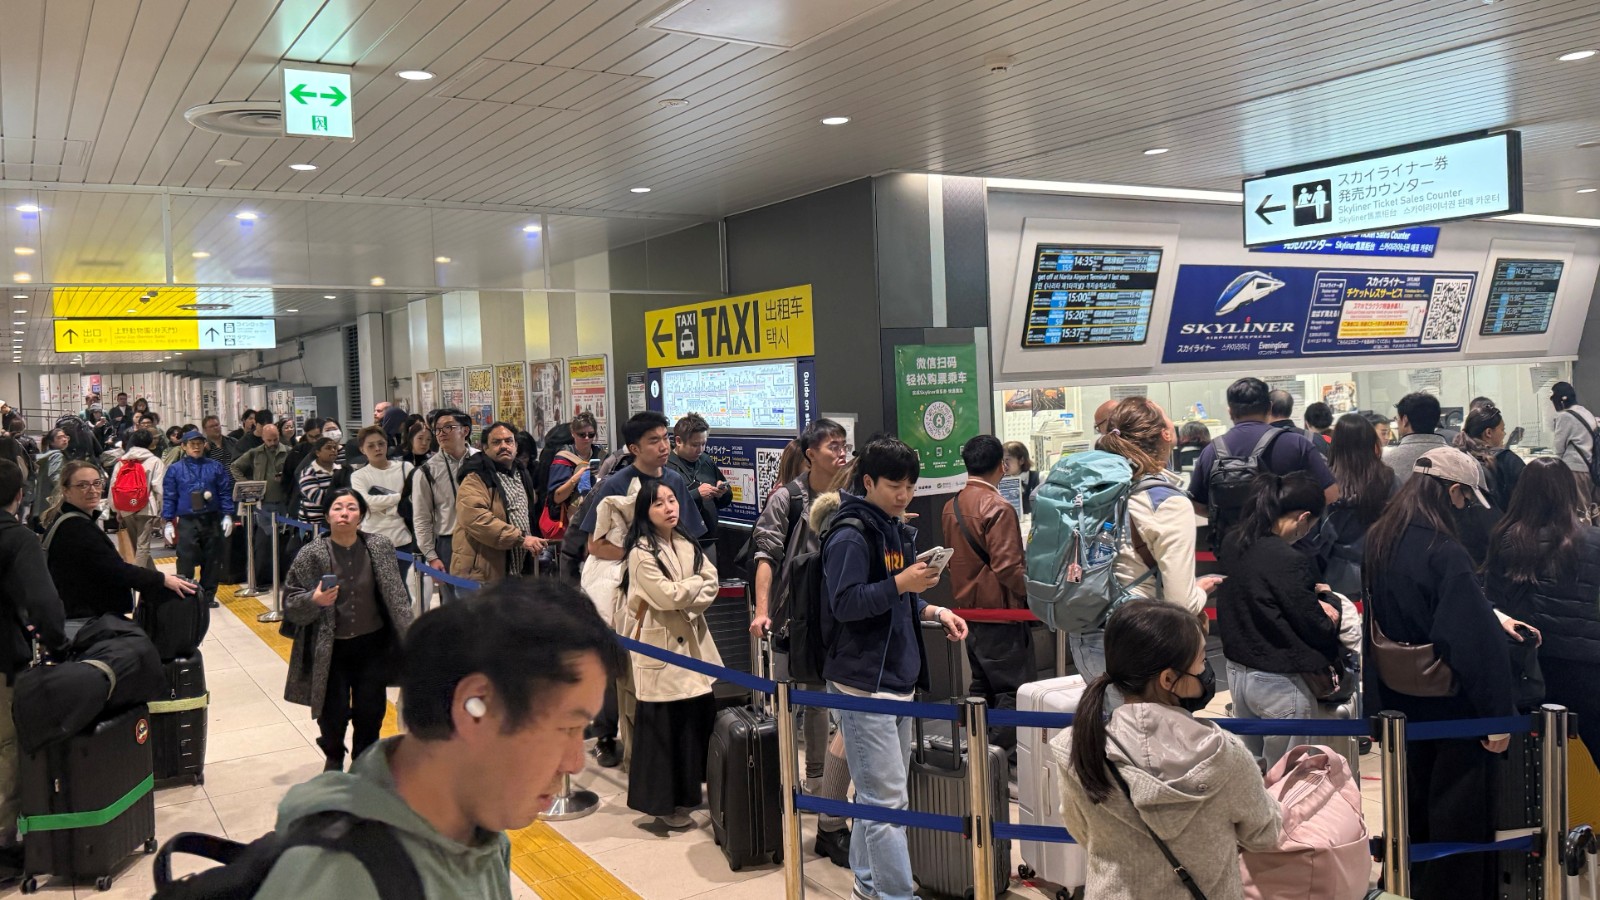
京成電鐵暫停網路預約與購票服務並強化資安作業,立即衝擊大量往返成田與東京的旅客,由於只剩現場購票的方案,導致京成上野站旅客在購票處前大排長龍的窘況更加嚴峻,此外在本文截稿前 11 月 15 日下午 13 點,經成電鐵的官方網站仍在停擺。
不影響列車運行:
根據京成電鐵公布的資料,此次事件發生於 11 月 11 日深夜,第三方透過不正當方式存取 Skyliner 座位預約系統,導致最多約 337 萬筆使用者資料可能遭到取得。但官方強調密碼儘管可能受影響,但密碼均經過加密處理,第三方無法還原。
針對可能受到影響的顧客,京成電鐵表示,後續將透過帳戶登記的 email 逐一寄信通知。目前尚未公布不當存取的具體原因及相關調查結果。
旅客目前僅能透過現場車站售票窗口及自動售票機購買 Skyliner 車票,此外,已經透過「Skyliner Ticketless Service」及人臉辨識版「Skyliner e-ticket」購票的旅客,京成電鐵要求先至車站窗口或售票機重新購買車票,並向站務人員告知原先的使用情況,後續將再辦理退款。