《勝利女神:妮姬》今日爆出遭駭客植入惡意程式,引發玩家個資與帳號安全疑慮。隨著事件持續延燒,韓國媒體 MTN 報導 Nexon 採取預防措施,向全體員工發布緊急資安通知,要求立即移除公司電腦上的《勝利女神:妮姬》PC 啟動器。 Shift Up 執行長金亨泰也在 X 對此次風波致歉。
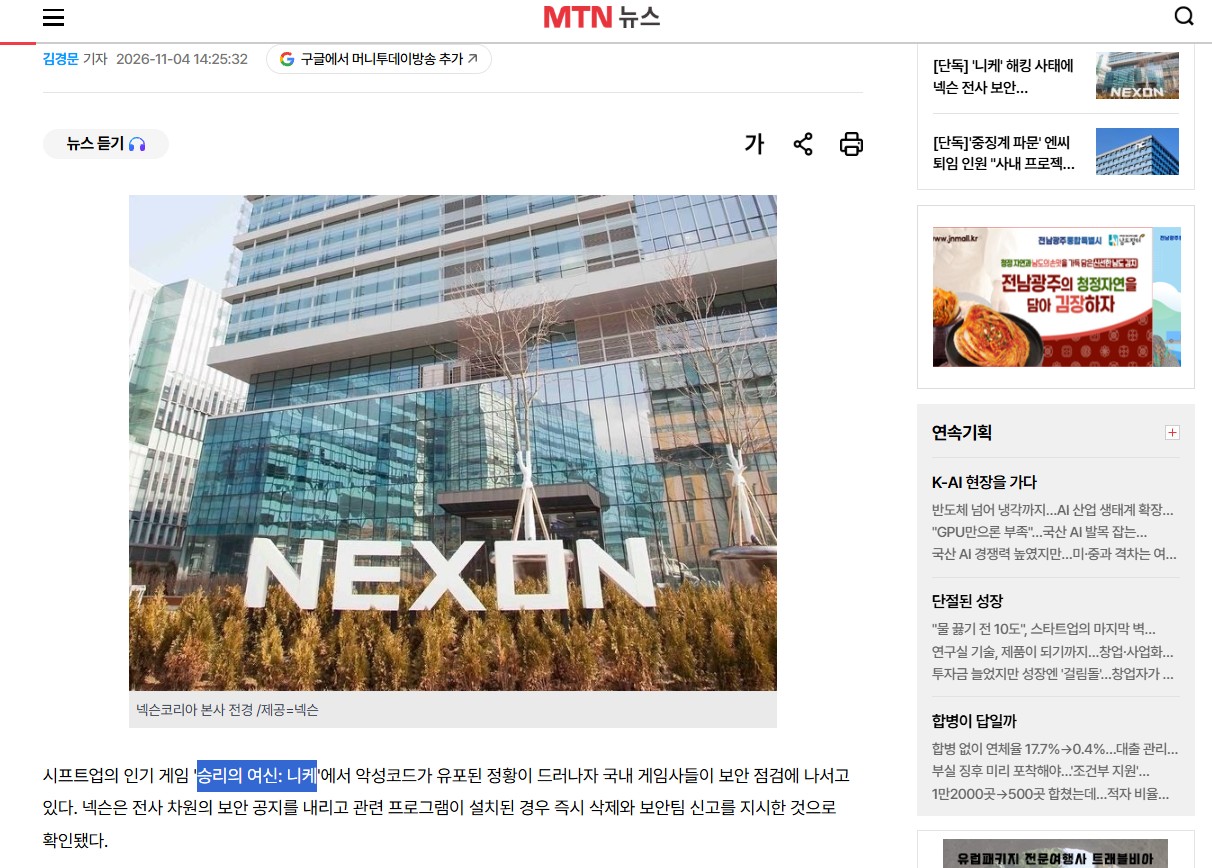
韓國產業媒體 MTN 11 月 4 日獨家報導,Nexon 當天向包含旗下子公司在內的全體員工發布緊急資安通知,要求員工若在公司電腦安裝《勝利女神:妮姬》PC 啟動器,必須立即移除,並通報資安團隊進行後續處理。n 此舉主要是為了避免員工透過遊戲啟動器下載惡意程式,進而讓公司內部系統暴露在遭到入侵的風險之中。
基於於由資安研究者 MotherSphere 在 GitHub 公開分析報告,指出《勝利女神:妮姬》發行商騰訊旗下 Level Infinite,內容傳遞網路(CDN)伺服器部分檔案遭到惡意竄改。由於 PC 啟動器在執行時會自動載入相關檔案,玩家即使只是正常啟動遊戲,也可能在不知情的情況下下載並執行惡意程式,並在相關log 紀錄留下「k2f_chan」的入侵紀錄,成為今日社群最熱門的關鍵字之一。
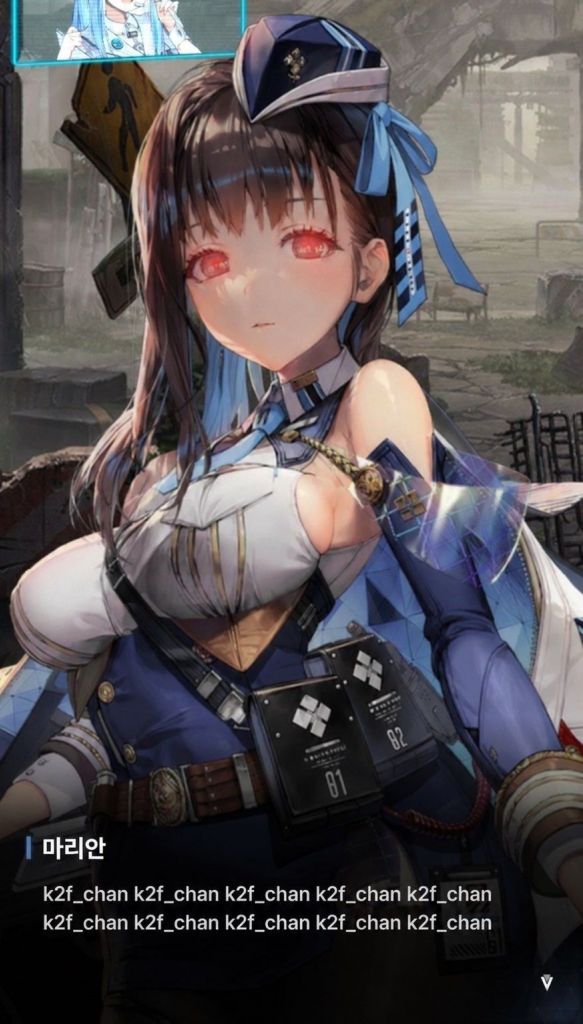
根據報告,這些惡意程式可能讓駭客遠端控制玩家電腦,並竊取瀏覽器儲存的密碼、登入資訊及加密貨幣錢包資料等敏感資訊。目前實際受害人數與資料外洩規模仍有待確認。由於《勝利女神:妮姬》本身劇情要素就包含名為「侵蝕」的惡性感染要素,也讓玩家無奈感嘆「太應景了」。
韓國其他大型遊戲公司也開始關注這起事件。KRAFTON 表示持續依照既有資安政策管理內部系統,並由相關部門確認必要的應對措施,目前並未因這次事件採取額外行動。Netmarble 則維持既有資安政策,限制員工使用私人電子郵件帳號登入遊戲,僅允許使用公司電子郵件帳號進行相關操作。NCSoft 尚未向全體員工發布針對這起事件的特別通知。
《勝利女神:妮姬》官方已確認 PC 啟動器的腳本檔案可能遭到第三方竄改,並於 11 月 4 日進行客戶端修正與更新,目前仍在調查事件影響範圍,後續將另行公告處理措施,但這起事件已經從單一遊戲的資安問題,擴大成韓國遊戲產業關注的安全事件。Shift Up 執行長金亨泰在個人 X 深表歉意,並表示與 Level Infinite 合作積極探討根本解決方案以及未來應對措施。