過去多數電腦惡意程式都是採用無差別形式,透過大規模灑網來獲取不法利益,然而隨著 AI 技術的發展,現在居然出現「智慧型」電腦病毒,用以評估入侵主機的資料價值後進行回傳,並自我刪除,讓駭客能夠實現精準的攻擊。
根據外媒 Tom's Hardware 的報導,資安團隊 Cisco Talos 發現了一款針對 Windows 新型惡意病毒「VOLTA」,透過整合了 LLM 大型語言模型,能夠分析受害者個人資料,評估目標評估,隨後進行自我刪除以隱匿蹤跡。
這款病毒主要蒐集各種機敏資料,如網頁足跡、加密錢包、加密貨幣擴充工具、聊天紀錄等,就連電腦裡的文件都能因為具備大型語言分析能力,從而可以解讀 Word、PDF、Excel 檔等內容,並生成摘要。
但真正奇葩的是,負責評估價值的主要不是病毒本身,而是病毒會連上 Claude AI,將竊取的資料轉變成提問,詢問 AI 這些資料的估值、安全性強度等,讓駭客可以輕易分析如果要進一步攻擊或勒索是否值得。
由於 Claude AI 設有安全圍欄,某些問題如果太明顯,會導致系統拒絕,這套病毒還會自動切到其他的語言模型中,如果都被拒絕,病毒才會改為由自身的 LLM 語言模型判斷。
狡猾的是,完成一切評估之後,病毒會為了避免起疑和追蹤,進行自我刪除,使其在防禦難度上變得相當困難。
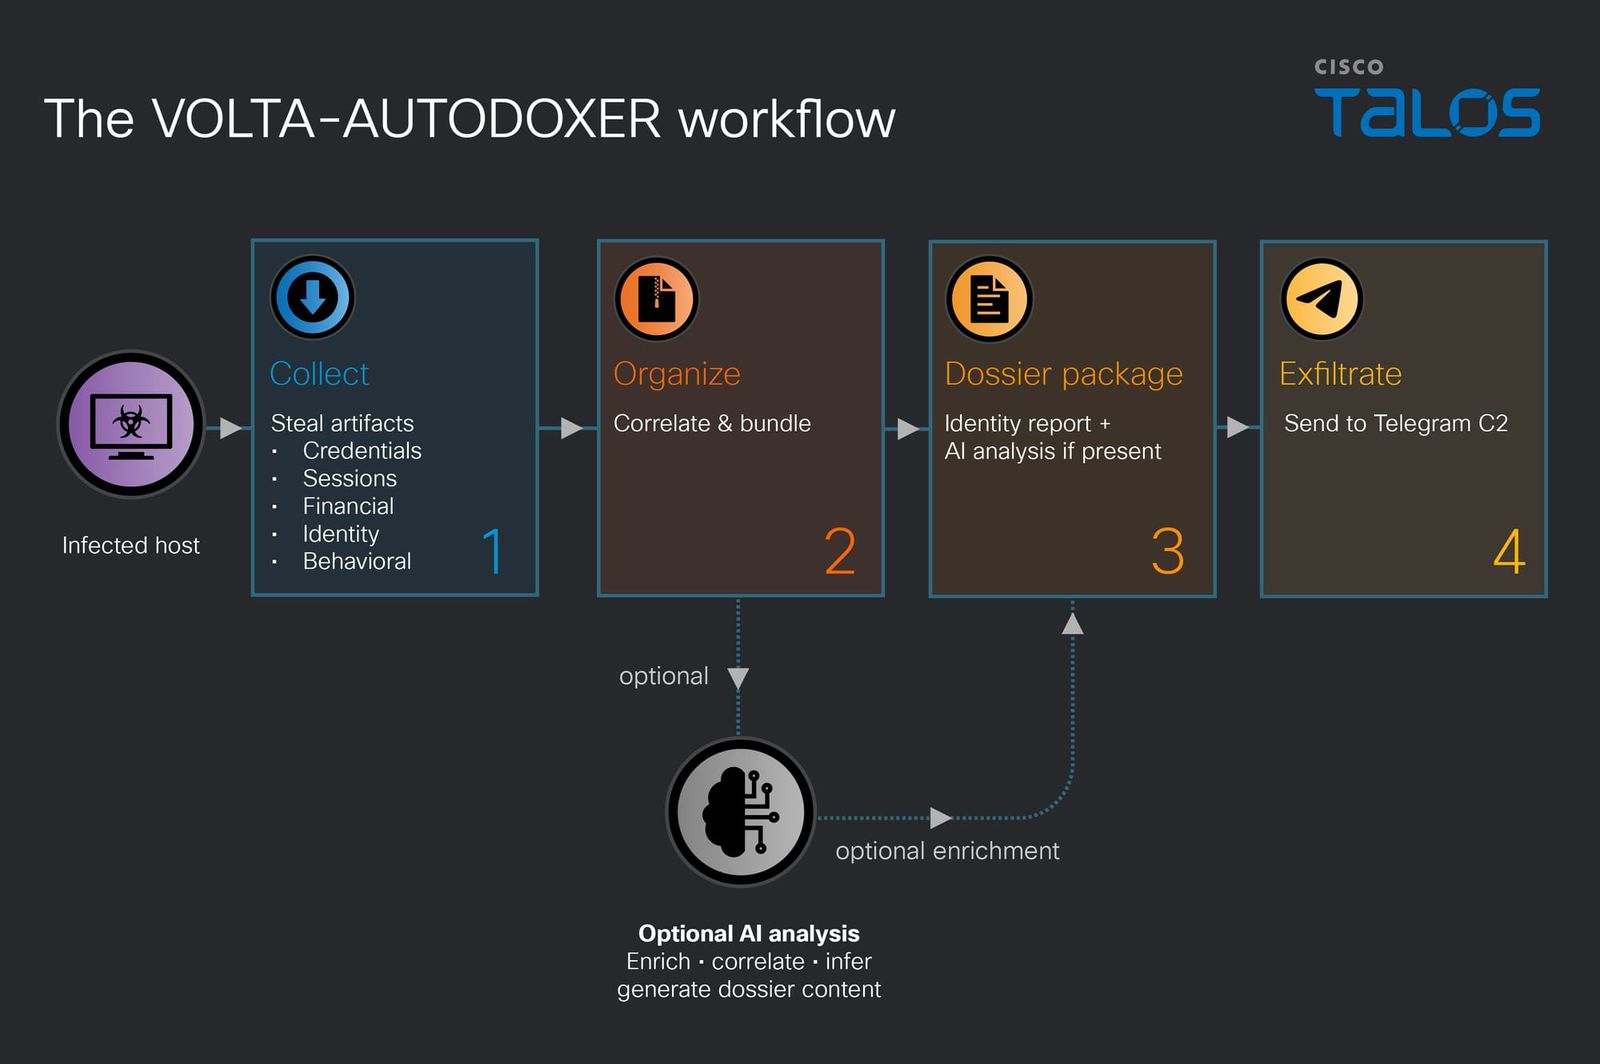
資安團隊認為,這套程式的出現代表駭客已經因為 AI 開始逐漸改變攻擊行為,過去廣投灑網的方式暴露風險高、等待時間長、回報全看運氣,如今改為先評估後鎖定的方式,將可能讓大型機構、高階人員面臨更頻繁的資安風險。
不過一般小老百姓也別高興得太早,即便電腦裡的東西缺乏價值,這套惡意程式也能演變成大數據行為分析,如消費偏好、生活軌跡、社群交友等,讓 AI 掌握每個人的人性弱點,實現精準的惡意攻擊,讓人防不勝防。