日本模型大廠 Good Smile Company(簡稱好微笑 GSC)今(29)日公布官方線上商店遭未經授權存取事件第三報,調查發現信用卡付款頁曾遭植入惡意程式,約 2,800 名日本顧客的持卡人姓名、完整 16 碼卡號、有效期限與安全碼可能外洩。
另有 402,466 張曾在網站登錄的信用卡,末四碼與有效期限也可能外流,官方表示,部分資訊較第二報有所變更,並已向新確認的對象另外寄信通知。
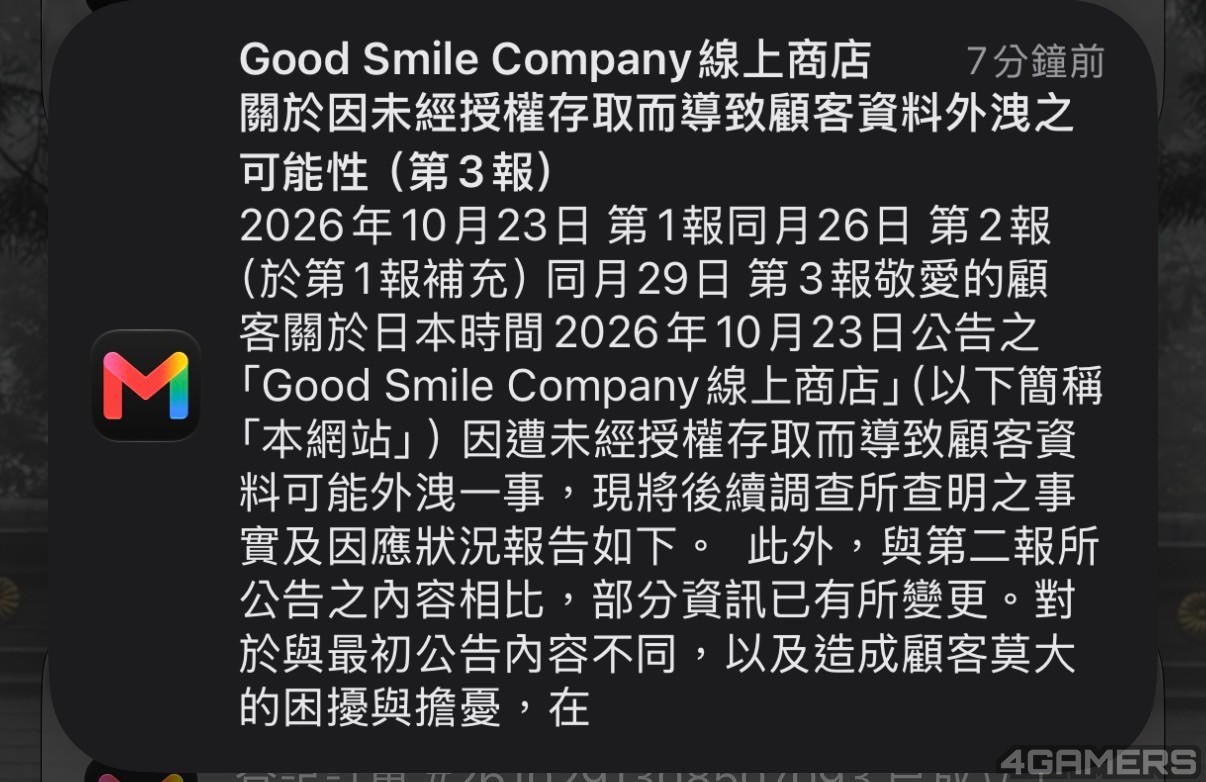 快去檢查信箱吧
好微笑 GSC 台灣官方中文公告特別說明,收件地址為台灣的顧客,因付款是在外部業者頁面進行,不屬於前述完整信用卡資料可能外洩的 2,800 人範圍。
若台灣收件地址顧客符合特定時段的下單條件,訂單資料仍可能列入另一項風險範圍,GSC 指出,曾在好微笑商城登錄信用卡的台灣收件地址顧客,涉及被駭的資料限於卡號末四碼,不包含持卡人姓名、有效期限或安全碼。
好微笑 GSC 指出,日本時間 10 月 21 日 13 點 55 分至 10 月 23 日 7 點,官方商店信用卡付款頁曾被植入惡意程式,期間可能曾在該頁面輸入信用卡資料的 2,800 人,其持卡人姓名、完整卡號、有效期限與安全碼都有外洩可能。
這 2,800 位消費者包括以信用卡完成下單的 384 人、預購後辦理付款信用卡變更的 185 人,也包括曾嘗試刷卡但未完成付款,以及登入後將商品加入購物車、卻未進入付款程序的顧客。
由於系統未保存部分操作紀錄,GSC 無法區分「嘗試付款未完成」與「放入購物車但未進入結帳」兩種情況,官方推測未進入付款程序的顧客應未發生信用卡資料外洩,但還是通知所有可能符合條件的消費者。
此外,下單後曾嘗試變更付款信用卡、但未完成手續的顧客可能受到影響,由於同樣缺乏操作紀錄,GSC 無法特定這些人,呼籲有此情況者確認官方公告中的注意事項。
另外,曾在 GSC 官方商店登錄信用卡的顧客也有部分卡片資料可能外洩,官方還在確認受影響顧客人數,目前可能涉及 402,466 張信用卡,這 40 萬張是排除重複後的卡片張數,並非顧客人數。
可能外流的資料項目依收件地址區域而異:收件地址在台灣的顧客,僅卡號末四碼可能外洩;其他地區則可能涉及卡號末四碼與信用卡有效期限,GSC 目前沒有發現持卡人姓名或安全碼外洩,相關會員資料也沒有外洩。
訂單資料外流的部分,日本時間 10 月 22 日約 22 點 20 分~23 點前下單的 7,673 名顧客,其資料可能遭不當閱覽,涉及欄位包括收件人及/或帳單收件人的姓名、地址、電話號碼、電子郵件、訂單內容、金額與付款方式。
GSC 確認已被不當閱覽的訂單共 202 筆,但無法驗證實際被閱覽的是哪些訂單,因此將所有可能遭閱覽的 7,673 筆訂單相關顧客列入風險範圍。第三報未另列台灣訂單的受影響人數,台灣收件地址顧客若在上述時段下單,仍應留意訂單資料可能受影響。
被駭的漏洞不是近期通報的 PHP 漏洞
GSC 在 10 月 23 日上午 6 點多接獲維護廠商通知發現好微笑官方商城遭未經授權存取,並於 7 點關閉網站。公司直到 10 月 28 日傍晚才確認,信用卡付款頁前述的特定時間內被植入惡意軟體。
GSC 初步認為攻擊者利用系統漏洞取得管理員權限,目前已修補漏洞、更新系統連線資訊並加強防護,並表示這次被駭的漏洞不是近期通報的 PHP 漏洞,公司已向日本個人情報保護委員會報告,之後也會通知信用卡公司與付款業者。商城何時重新開放尚未確定,已受理的 10 月出貨訂單與預購商品會照常寄送。
GSC 提醒,詐騙者可能冒充公司、政府機關或金融機構寄送郵件、打電話或傳簡訊,請勿回覆或點擊不明連結。收到信用卡資料可能外洩通知的顧客應檢查消費紀錄,若發現不明交易,請聯絡發卡公司。商城暫停期間客服表單還是能用,預購若付款失敗,訂單也不會自動取消。


