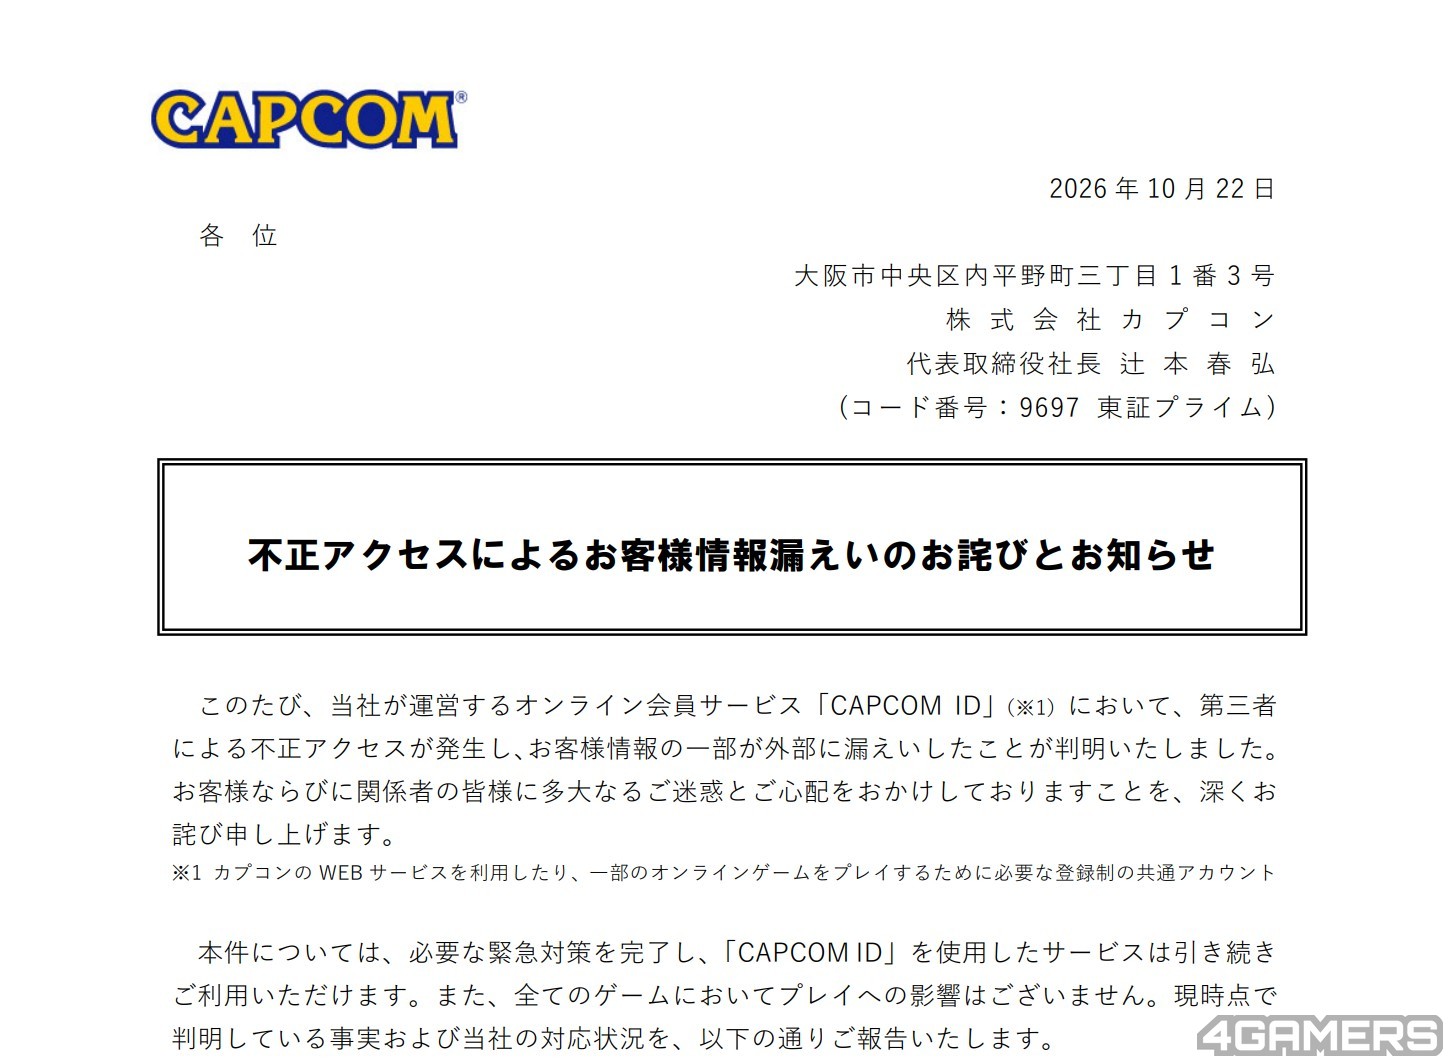
卡普空(CAPCOM)今(22)日證實所屬線上會員服務「CAPCOM ID」遭第三方不當存取,全球共有 11,774,247 筆資料受到影響,外流資訊除了 email 地址,也包含系統特有的識別資訊,例如帳號建立時間、最後登入時間、登入次數,以及最後登入時使用的用戶端 IP 位址。
此外有 43 個帳號外流涉及個資,如生日、性別、國家或地區及暱稱等數據,另有 196 個帳號遭駭客擅自更改登入密碼。
CAPCOM ID 是玩家用來登入卡普空旗下網路服務及部分線上遊戲的共用帳號,對於此次事件造成玩家與相關人士的擔憂,卡普空公開致歉表示已完成必要的緊急應對措施,目前旗下遊戲的遊玩不受影響,使用 CAPCOM ID 的相關服務也能繼續使用。
根據卡普空公布的調查結果,196 個被竄改密碼的帳號目前均已重設密碼,後續會繼續調查不當存取造成的影響範圍,目前並未確認使用者自行設定的密碼遭到外流,信用卡資訊也不在此次外流資料的範圍內。
不過,email 地址等資訊一旦落入他人手中,還是有可能被用於後續的詐騙或釣魚攻擊,因此卡普空提醒玩家提高警覺,若收到假冒官方或相關合作廠商名義寄出的可疑郵件切勿隨意附帶的網址或開啟附件。
已登記在 CAPCOM ID 的 email 可繼續使用,但玩家應留意來路不明的通知,避免因誤信內容而進一步洩漏個人資訊。
卡普空已封鎖異常存取,將陸續通知受影響用戶
至於事件來龍去脈,卡普空最早是在 10 月 19 日發現 CAPCOM ID 出現疑似被駭的跡象,隨即封鎖不正當存取來源,接著展開原因及影響範圍調查並確認確實發生未經授權的存取行為。
10 月 20 日卡普空成立內部應變小組著手蒐集資訊並防止損害擴大,進一步調查後,確認部分會員資料外流,也發現有帳號的登入密碼遭擅自更改。同日,公司向外部安全監督委員會通報事件;10 月 21 日則向警方及個人資訊保護委員會完成通報。
目前卡普空表示已完成緊急應對、攻擊手段的確認及相關處置,並將陸續聯繫受到影響的用戶,同時設立專用客服管道處理相關詢問,營運承諾接下來將持續釐清事件細節,依據已掌握的原因制定防止再次發生的措施,進一步強化資訊安全體制,有新進展也會透過官方網站等管道對外公告。
